
מאת: אסי ויצמן, מנהל חטיבת התשתיות, שירותי ענן ואבטחת מידע בקונסיסט
בשנה האחרונה השתנה האופן שבו ארגונים משתמשים בבינה מלאכותית. לצד עובדים שנעזרים בכלי AI לכתיבה, לחיפוש ולניתוח מידע, נכנסים לסביבת העבודה גם סוכני AI: מערכות שמקבלות משימה, בוחרות כלים ומבצעות פעולות כדי להשלים אותה. סוכן כזה עשוי לגשת לקבצים, להפעיל יישומים ולהתחבר לשירותים ארגוניים, לעיתים באמצעות ההרשאות של האדם שבשמו הוא פועל.
מבחינת אבטחת מידע, השינוי הזה מציב שאלה מעשית: האם הארגון רואה רק את הבקשה שהועברה לסוכן, או גם את הפעולות שביצע בעקבותיה?
נניח שעובד מבקש מסוכן AI לסכם מסמכים לקראת פגישה. כדי לבצע את המשימה, הסוכן עשוי לפתוח תיקיות, לקרוא קבצים ולהעביר מידע לכלי נוסף. גם כשהבקשה הראשונית לגיטימית, חשוב להבין לאילו משאבים ניגש הסוכן, האם הפעולות תאמו את המשימה ומה קרה למידע בדרך. כאשר סוכנים פועלים במהירות ובאופן עצמאי, קשה לשחזר זאת מתוך שיחת ה-AI לבדה.
כאן נכנס לתמונה CrowdStrike Falcon Guardian. הפתרון מחבר בין פעילות סוכן ה-AI לבין נתוני הפעילות בתחנת הקצה שמספקת פלטפורמת Falcon. כך צוות האבטחה יכול לבחון את הרצף שבין ההנחיה שניתנה לסוכן, השימוש שלו בכלים ובשירותי MCP, והפעולות שהתבצעו לאחר מכן במערכת. החיבור הזה מספק הקשר חיוני לחקירה: מה התבקש הסוכן לעשות, מה הוא עשה בפועל ואילו מערכות או נתונים הושפעו.
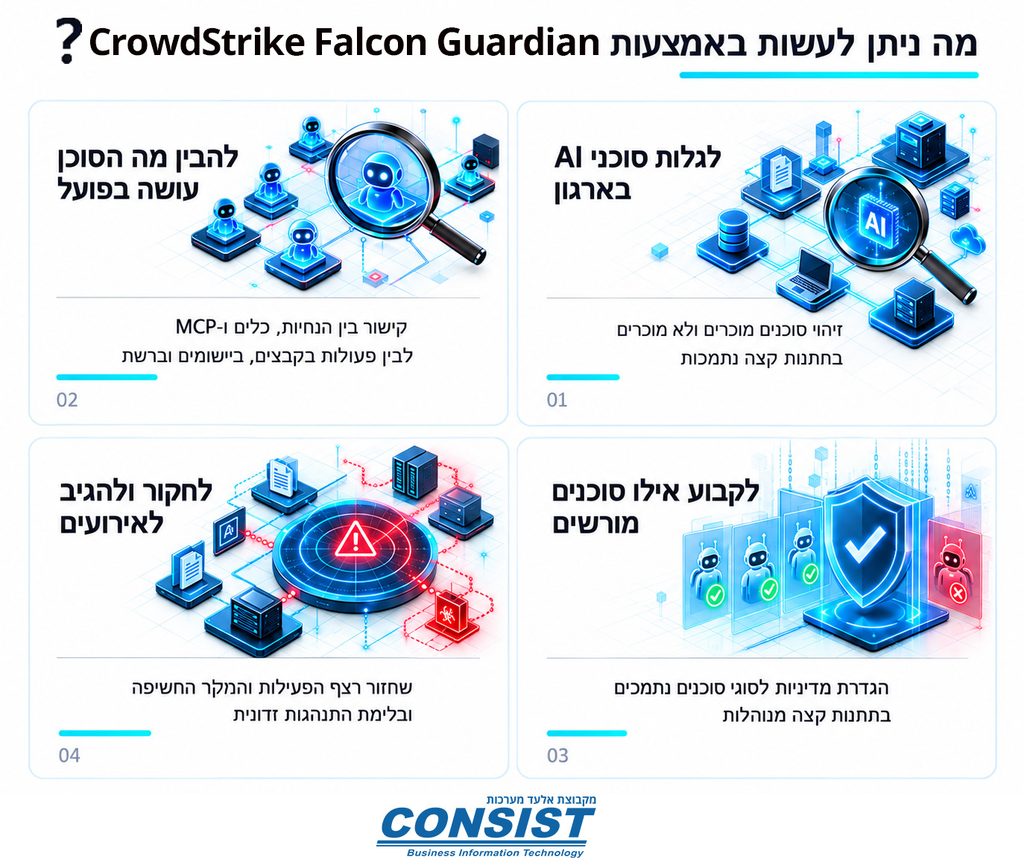
Falcon Guardian מסייע גם לגלות סוכני AI מוכרים ולא מוכרים בתחנות קצה נתמכות, ולזהות היכן הם פועלים ומי משתמש בהם. עבור ארגונים רבים, זו נקודת פתיחה הכרחית. קשה לקבוע מדיניות לשימוש בסוכנים כאשר אין תמונה ברורה של הכלים שכבר נמצאים בסביבה הארגונית.
לאחר הגילוי אפשר לעבור לשליטה. הארגון יכול להגדיר אילו סוגי סוכנים נתמכים מורשים לפעול בתחנות קצה מנוהלות. במקרה של פעילות חשודה, צוות האבטחה יכול לשחזר את רצף האירועים, לבחון את היקף החשיפה ולפעול לבלימת ההתנהגות הזדונית. היכולת לקשר בין פעילות ה-AI לבין פעולות במערכת מסייעת להבחין בין משימה עסקית תקינה לבין ניצול לרעה של הרשאות או כלים.
CrowdStrike הכריזה גם על AI Gateway כנקודת בקרה מרכזית לתעבורת AI ארגונית, ועל הרחבת שירותי ציד האיומים והתגובה המנוהלת לסביבות AI. בעת ההכרזה, ה-Gateway ושירות התגובה המנוהלת הוצגו כיכולות שיושקו בהמשך, ולכן יש לבדוק את זמינותם העדכנית בעת תכנון היישום.
האתגר של ארגונים אינו רק לאפשר שימוש ב-AI, אלא לאפשר אותו בביטחון. ככל שסוכנים מקבלים יותר גישה ויכולת פעולה, כך גדלה החשיבות של נראות בזמן פעילותם, מדיניות ברורה ויכולת תגובה מהירה. בחטיבת התשתיות של קונסיסט אנו מסייעים לארגונים לבחון כיצד יכולות אלה משתלבות במערך האבטחה ובאופן שבו הם מאמצים AI בפועל.